Bir bakışta
- VPS performansı büyük ölçüde kullanıcının yaptığı sunucu yapılandırmasına bağlıdır.
- Yanlış kaynak tahsisi, hatalı swap ayarı ve gereksiz servisler yavaşlığa yol açar.
- Disk I/O, log yönetimi ve varsayılan sunucu ayarları düzenli olarak gözden geçirilmelidir.
Giriş: VPS Performansı Neden Yapılandırmaya Bu Kadar Bağlı?
Bir VPS (sanal özel sunucu), fiziksel bir sunucunun kaynaklarının belirli bir bölümünün size ayrılmasıyla oluşur. Bu, paylaşımlı hostinge göre daha fazla kontrol ve izolasyon sağlar, ama beraberinde bir sorumluluk da getirir: sunucunun yapılandırmasından büyük ölçüde siz sorumlu olursunuz. Fiziksel bir sunucuda otomatik olarak halledilen ya da sağlayıcı tarafından optimize edilen birçok ayar, VPS'te kullanıcının inisiyatifine bırakılır.
Bu noktada küçük görünen hatalar zamanla birikir. Örneğin başlangıçta fark edilmeyen bir swap ayarı ya da kapatılmayı unutulan bir servis, trafik arttıkça sunucunun yavaşlamasına, hatta zaman zaman yanıt vermemesine yol açabilir. Sorun genelde tek bir büyük hatadan değil, birkaç küçük yapılandırma eksikliğinin bir araya gelmesinden kaynaklanır.
Bu yazıda VPS kullanıcılarının sıkça karşılaştığı yapılandırma hatalarını; kaynak tahsisinden ağ ayarlarına, güvenlik araçlarından bakım alışkanlıklarına kadar geniş bir çerçevede ele alacağız. Amaç, her başlığı teknik detaya boğmadan, pratik ve uygulanabilir bir bakış açısıyla anlatmak.
Yetersiz veya Yanlış Kaynak Tahsisi (CPU, RAM, Disk)
VPS planı seçerken en sık yapılan hatalardan biri, sitenin veya uygulamanın gerçek ihtiyacını göz ardı etmektir. Düşük trafikli bir blog için seçilen plan başka bir işletmenin yoğun trafikli e-ticaret sitesine yetmeyebilir. CPU çekirdek sayısı yetersiz kaldığında işlemler kuyruğa girer, kullanıcılar sayfaların geç açıldığını fark eder.
RAM tarafında da benzer bir durum söz konusudur. Bellek dolduğunda sistem, verileri diske yazmaya (swap kullanmaya) başlar; bu da disk çok hızlı olsa bile RAM'e göre çok daha yavaştır. Sonuç olarak sunucu "donmuş" gibi hissettiren bir yavaşlığa girebilir.
Disk doluluğu da genelde göz ardı edilir. Disk alanı belirli bir eşiğin üzerine çıktığında (örneğin yüzde 90'ların üzerinde) dosya sistemi performansı düşebilir, yeni dosya yazma işlemleri yavaşlayabilir.
Bu sorunların önüne geçmenin en pratik yolu, kaynak kullanımını düzenli izlemektir. Sunucunuzun CPU, RAM ve disk kullanımını zaman içinde takip eden basit izleme araçları kullanmak, planınızın yeterli olup olmadığını görmenizi sağlar. İhtiyaç arttıkça planı yükseltmek, sürekli sınırların zorlanmasından çok daha sağlıklı bir yaklaşımdır.
Swap Alanının Hatalı Yapılandırılması
Swap, RAM dolduğunda sistemin kullanmadığı bazı verileri geçici olarak diske aktarmasını sağlayan bir mekanizmadır. Doğru kullanıldığında sistemin ani bellek yetersizliklerinde çökmesini engeller. Ancak yanlış yapılandırıldığında hem faydasız hem de zararlı hale gelebilir.
Bazı kullanıcılar VPS kurulumunda swap alanını hiç tanımlamaz. Bu durumda RAM dolduğunda sistemin yapacağı tek şey, süreçleri sonlandırmak veya tamamen yanıt vermemektir. Özellikle düşük RAM'li planlarda bu risk daha belirgindir.
Diğer uçta ise swap'a aşırı bağımlı bir yapılandırma vardır. Sistem RAM yerine sürekli diske yazıp okuma yapmaya başladığında, disk normalden çok daha yavaş olduğu için genel performans ciddi şekilde düşer. Bu duruma bazen "swap thrashing" denir ve fark edilmesi, düzeltilmesi gereken açık bir işarettir.
Pratik bir yaklaşım olarak, RAM miktarınıza uygun ölçüde (genelde RAM'in bir kısmı kadar) makul bir swap alanı ayırmak, sistemin ani bellek artışlarında nefes almasını sağlar ama swap'ı ana bellek yerine kullanmaya çalışmak yanlış bir stratejidir.
Gereksiz Servisler ve Arka Planda Çalışan İşlemler
Birçok VPS, varsayılan işletim sistemi kalıbıyla (image) gelir ve bu kalıplar genelde genel kullanım için tasarlanmıştır. Bu da sizin uygulamanız için hiç gerekmeyen bazı servislerin de kurulu ve aktif gelmesi anlamına gelir. Kullanılmayan bir posta sunucusu, gereksiz bir grafik arayüzü bileşeni veya varsayılan olarak açık bırakılan bir izleme aracı, farkında olmadan CPU ve RAM tüketir.
Bu tür işlemlerin sorunu, genelde göze çarpmamalarıdır. Sunucu arka planda sessizce çalışırken kaynak tüketmeye devam eder, kullanıcı bunun farkına ancak performans belirgin şekilde düştüğünde varır.
Hangi servislerin güvenle kapatılabileceğine karar verirken temel prensip şudur: uygulamanız için gerçekten gerekli olmayan hiçbir şey çalışır durumda kalmamalıdır. Web sunucusu, veritabanı, gerekli güvenlik araçları gibi temel bileşenler dışındaki servisleri gözden geçirmek, kaynakları asıl işe ayırmanın ilk adımıdır. Bunu bir kerelik değil, düzenli aralıklarla tekrarlanan bir kontrol haline getirmek, zamanla birikebilecek gereksiz yükleri önler.
Disk I/O ve Dosya Sistemi Seçiminin Etkisi
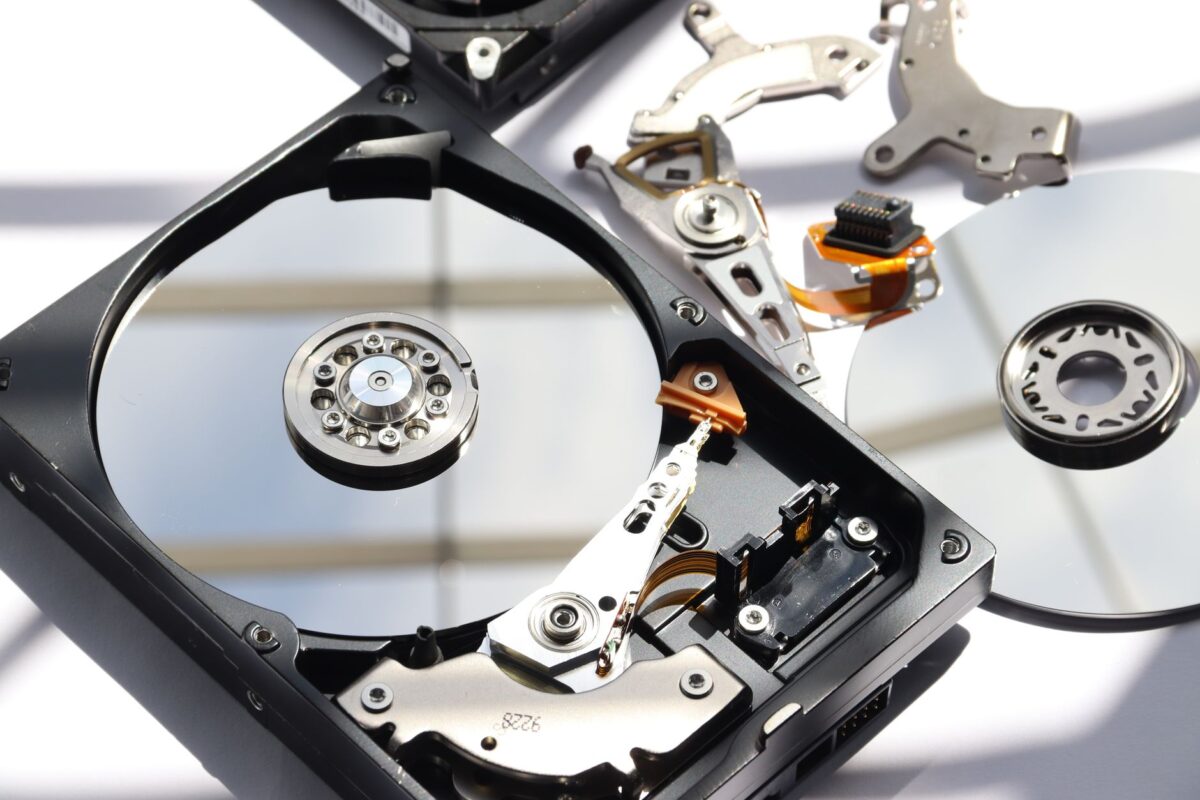
Disk performansı, özellikle veritabanı veya dosya işlemleri yoğun uygulamalarda genel sunucu hızını doğrudan etkiler. SSD veya NVMe tabanlı depolama, geleneksel HDD'lere göre çok daha hızlı okuma/yazma sağlar; sağlayıcı seçerken ve plan belirlerken bu fark göz önünde bulundurulmalıdır.
Ancak donanım tek etken değildir. Dosya sistemi ve bağlama (mount) seçenekleri de performansı etkiler. Bazı yapılandırmalar gereksiz erişim zaman damgalarını (access time) her okuma işleminde güncelleyerek fazladan disk yükü oluşturabilir. Bu tür ince ayarların gözden geçirilmesi, özellikle yoğun disk kullanan uygulamalarda fark yaratabilir.
Sıkça göz ardı edilen bir başka nokta ise log dosyalarıdır. Uygulama ve sistem logları zamanla kontrolsüz şekilde büyüyebilir; hem disk alanını doldurur hem de bu dosyalara erişim gerektiğinde performansı olumsuz etkiler. Log dosyalarını düzenli olarak döndürmek (rotate etmek) ve gereksiz eski kayıtları temizlemek basit ama etkili bir bakım adımıdır.
Disk performansını izlemek için okuma/yazma gecikmelerini takip eden basit araçlar kullanmak, sorunun donanımdan mı yoksa yapılandırmadan mı kaynaklandığını ayırt etmeye yardımcı olur.
Web Sunucusu ve Veritabanı Ayarlarının Varsayılan Bırakılması
VPS üzerine kurulan web sunucusu (örneğin Apache veya Nginx) ve veritabanı yazılımları genelde varsayılan ayarlarla gelir. Bu varsayılan değerler, genel kullanım için makul bir başlangıç noktası olsa da sitenizin gerçek ihtiyaçlarına göre ayarlanmamıştır.
Örneğin varsayılan bağlantı limitleri düşük trafikli bir kurulum için yeterli olabilirken, trafiğin arttığı dönemlerde bu limitler hızla dolabilir ve yeni bağlantılar reddedilebilir veya bekletilebilir. Bu durum kullanıcı tarafında yavaşlık ya da erişim hatası olarak görülür.
Önbellekleme (caching) mekanizmalarının etkinleştirilmemesi de sık karşılaşılan bir eksikliktir. Statik içeriklerin veya sık tekrarlanan veritabanı sorgularının önbelleğe alınmaması, sunucunun her istek için gereksiz yere fazla iş yapmasına neden olur.
Veritabanı tarafında da bağlantı sayısı, sorgu zaman aşımı gibi ayarların varsayılan bırakılması benzer sorunlara yol açabilir. Uygulamanızın kullandığı web sunucusu ve veritabanı yazılımının temel ayarlarını gözden geçirmek, genelde kod değiştirmeden elde edilebilecek en kolay performans kazanımlarından biridir.
DNS ve Ağ Yapılandırmasındaki Hataları
Performans sorunları her zaman sunucunun içinde aranmamalıdır; bazen sorun sunucuya ulaşmadan önceki adımlarda, yani DNS ve ağ yapılandırmasında ortaya çıkar. Yavaş veya güvenilmez bir DNS yapılandırması, kullanıcıların siteye ulaşmadan önce fark etmeden bekletilmesine neden olabilir.
Gereksiz yönlendirmeler (redirect zincirleri) de benzer bir gecikme kaynağıdır. Bir isteğin hedefine ulaşmadan önce birden fazla yönlendirmeden geçmesi, her adımda küçük de olsa bir gecikme ekler ve toplamda fark edilir bir yavaşlığa dönüşebilir.
Ağ arayüzü ayarları ve sunucunun bağlantı yapılandırması da temel kontrol noktalarından biridir. Bu alanlarda büyük bir teknik derinliğe inmeden bile, DNS kayıtlarının doğru ve güncel olduğundan, gereksiz yönlendirme katmanlarının bulunmadığından emin olmak, kullanıcı deneyimini iyileştiren basit ama etkili adımlardır.
Güvenlik Duvarı ve İzleme Araçlarının Aşırı veya Yanlış Yapılandırılması
Güvenlik, VPS yönetiminin vazgeçilmez bir parçasıdır, ancak her önlem beraberinde bir kaynak maliyeti getirir. Çok sayıda güvenlik duvarı kuralı, her ağ paketinin bu kurallardan sırayla geçmesi gerektiği için işlem süresini uzatabilir. Benzer şekilde, sürekli ve ayrıntılı loglama yapan izleme araçları da disk ve CPU kullanımını artırabilir.
Yanlış yapılandırılmış bir güvenlik duvarı hem güvenlik hem performans açısından sorun yaratabilir: gereksiz yere geniş kapsamlı kurallar performansı düşürürken, eksik veya hatalı kurallar güvenlik açığı doğurabilir.
Burada aranan denge, güvenlikten ödün vermeden gereksiz karmaşıklıktan kaçınmaktır. Yalnızca gerçekten ihtiyaç duyulan portların açık tutulması, kuralların düzenli gözden geçirilip güncelliğini yitirenlerin temizlenmesi ve izleme araçlarının gerçekten işe yarayan verileri toplayacak şekilde ayarlanması, hem güvenliği hem performansı koruyan bir yaklaşımdır.
Düzenli Güncelleme ve Bakım Eksikliği
VPS kurulumu tamamlandıktan sonra sunucuyu "bir kere ayarlayıp unutmak" yaygın bir alışkanlıktır. Ancak işletim sistemi, web sunucusu, veritabanı ve diğer yazılım bileşenleri zamanla güncellemeler alır. Bu güncellemeler yalnızca güvenlik açıklarını kapatmakla kalmaz, çoğu zaman performans iyileştirmeleri de içerir.
Güncellenmeyen bir sistemde zamanla hem güvenlik açıkları birikir hem de eski yazılım sürümlerinin performans sorunları devam eder. Ayrıca uzun süre güncellenmemiş sistemlerde büyük bir güncelleme yapmak gerektiğinde, bu işlem daha riskli ve karmaşık hale gelebilir.
Basit bir bakım rutini oluşturmak — örneğin belirli aralıklarla güncellemeleri kontrol etmek, disk kullanımını gözden geçirmek, logları temizlemek — büyük çaba gerektirmeden sunucunun uzun vadeli sağlığını korumaya yardımcı olur.
Basit Adımlarla Performans Artışı Sağlamak
Buraya kadar ele aldığımız hataların çoğu, karmaşık teknik müdahaleler değil, dikkat ve düzenli kontrol gerektiren konulardır. Önbellekleme mekanizmalarını etkinleştirmek, kaynak kullanımını izlemek, kullanılmayan servisleri ve modülleri kapatmak gibi adımlar, genelde büyük bir maliyet veya risk taşımadan uygulanabilir.
Değişiklikleri yaparken hepsini aynı anda uygulamak yerine kademeli ilerlemek önemlidir. Her değişiklikten sonra sunucunun davranışını gözlemlemek, hangi adımın gerçekten fark yarattığını anlamanızı sağlar ve olası bir sorunda geri adım atmayı kolaylaştırır.
Sonuç olarak VPS performansı, tek seferlik bir kurulumdan çok, sürekli bir dikkat ve bakım meselesidir. Kaynak tahsisinden swap ayarlarına, disk yönetiminden ağ yapılandırmasına kadar her alanda küçük ama bilinçli kararlar, zamanla sunucunuzun hem daha hızlı hem daha güvenilir çalışmasını sağlar.